

Phát hiện gian lận nội bộ cho mọi người dùng trên hệ thống của bạn
Bảo vệ dữ liệu của công ty và khách hàng khỏi hành vi sai trái bằng cách tận dụng phân tích hành vi để phát hiện và ngăn chặn hoạt động gian lận
Thúc đẩy chiến lược phát hiện gian lận nội bộ của bạn với
Phân tích dữ liệu hành vi
Gian lận nội bộ đang gia tăng, đặc biệt là đối với những người hoạt động trong lĩnh vực dịch vụ tài chính. Các giải pháp phân tích hành vi thông minh cung cấp cho doanh nghiệp phương tiện để phát hiện, ngăn chặn và bảo vệ khỏi các hoạt động gian lận.
Giải pháp phát hiện gian lận nội gián của Teramind dựa trên giám sát hoạt động của người dùng, phản hồi tự động và phân tích hành vi toàn diện để phát hiện các dấu hiệu gian lận tinh vi của nội gián và sau đó ngăn chặn nó.
Tăng cường phát hiện gian lận nội bộ với việc thực thi chính sách liên tục
Teramind đảm bảo thực thi liên tục các biện pháp chống gian lận và hỗ trợ các nhóm an ninh và gian lận trong nỗ lực phát hiện gian lận nội bộ của họ
- Tạo các quy tắc và chính sách để giám sát người dùng và thực thi các sáng kiến chống gian lận
- Tự động thông báo cho quản trị viên, chặn hành động hoặc khóa người dùng khi vi phạm chính sách chống gian lận
- Áp dụng các biện pháp kiểm soát giám sát chặt chẽ hơn để tăng cường bảo mật cho dữ liệu được xác định là nhạy cảm và quan trọng
- Thực thi các biện pháp kiểm soát truy cập dựa trên vai trò (RBAC) giới hạn quyền truy cập dữ liệu dựa trên chức danh công việc
- Đánh giá rủi ro người dùng để tìm hiểu xem hành động của người dùng có xu hướng lừa đảo hay không

Giám sát những người có khả năng thực hiện hành vi gian lận nội bộ nhất: người dùng có đặc quyền
Bảo vệ dữ liệu quan trọng khỏi những người nội bộ có nhiều khả năng thực hiện hành vi gian lận nội bộ nhất và ở những vị trí gây ra thiệt hại nhiều nhất–giám sát viên, kế toán và nhân viên có đặc quyền khác

- Theo dõi, ghi lại và ghi nhật ký bất cứ khi nào thông tin và tài khoản của khách hàng được truy cập bởi người dùng, bao gồm cả quản trị viên
- Chặn nỗ lực vô hiệu hóa cảnh báo phát hiện gian lận hoặc leo thang đặc quyền
- Nhận thông báo tự động đối với các yêu cầu hệ thống bất thường như nỗ lực xuất dữ liệu hoặc truy cập dữ liệu trái phép
- Đánh giá tính hợp lệ của các hành động hàng ngày có thể được sử dụng để lừa đảo như tạo tài khoản hoặc khoản vay mới bằng OCR
- Được cảnh báo về tất cả các hành động liên quan đến dữ liệu đặc quyền như tài liệu M&A, thông tin thẻ tín dụng hoặc IP
Bảo vệ dữ liệu của công ty có nguy cơ bị kẻ lừa đảo nhắm đến cao nhất
Sử dụng Teramind để theo dõi tập trung và bảo vệ dữ liệu bí mật và nhạy cảm có nguy cơ bị sử dụng để lừa đảo nội bộ cao nhất: PII và PFI
- Phát hiện và chặn hoạt động có chứa PII & PFI như thao tác trên khay nhớ tạm hoặc chức năng in màn hình
- Sử dụng tính năng tìm kiếm OCR để phát hiện xem người dùng có đang chuyển hoặc ẩn PII hoặc PFI ở định dạng phi cấu trúc hay không
- Tìm hiểu bất cứ khi nào người dùng cố gắng truy cập dữ liệu chứa PII hoặc PFI
- Xem báo cáo rủi ro và đánh giá về người dùng có quyền truy cập vào PII và PFI
- Nhận nhật ký chi tiết hành vi của người dùng xung quanh dữ liệu PII và PFI
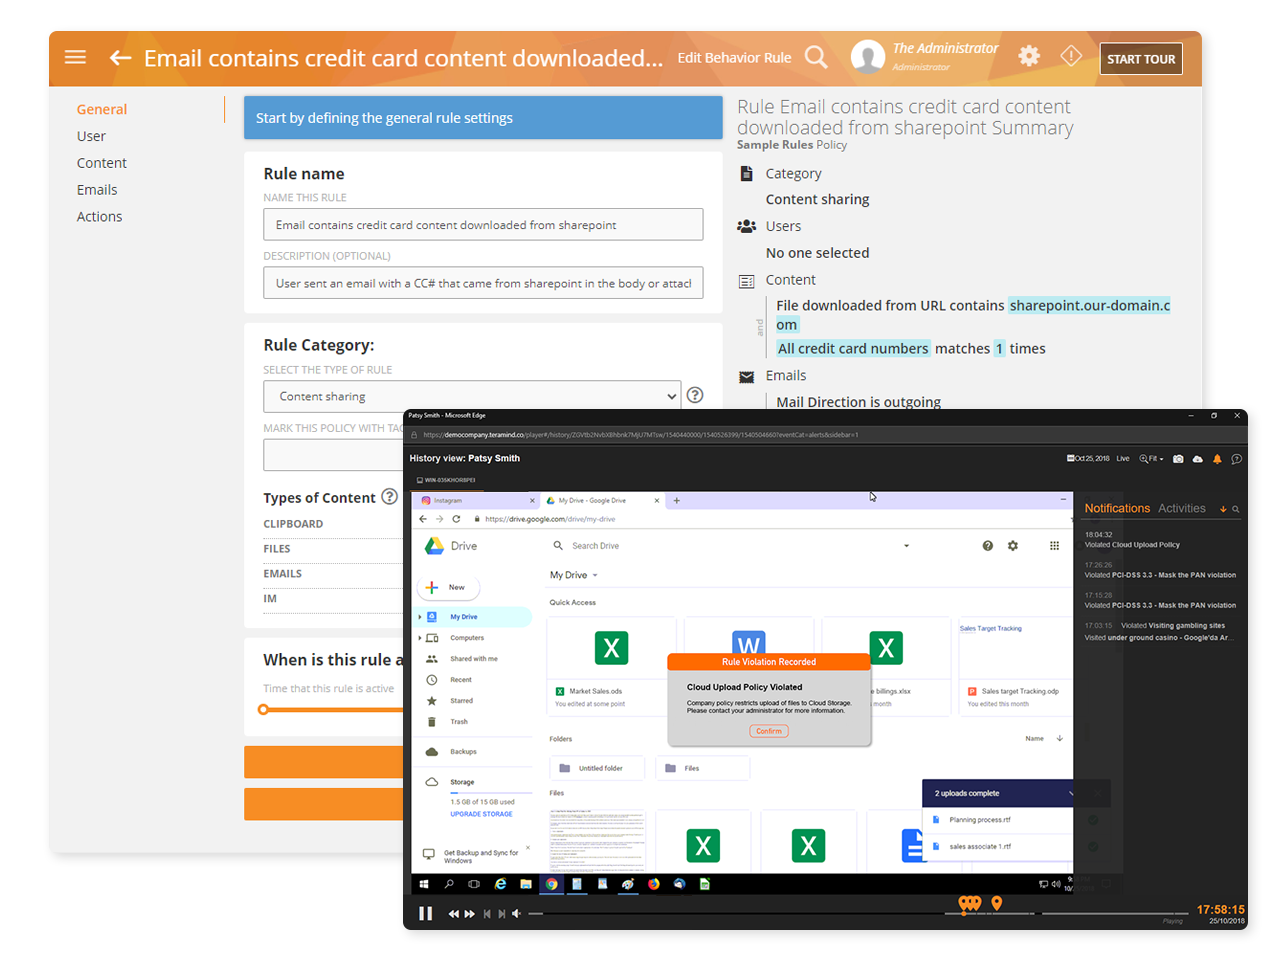
Tăng cường kiểm toán và điều tra nội bộ với bằng chứng theo ngữ cảnh
Teramind tạo ra các bản kiểm tra có chứa các báo cáo hành vi, nhật ký và đánh giá phân tích nêu chi tiết tất cả các hoạt động được giám sát và hành động được thực hiện bởi người dùng

- Điều tra từng hoạt động đã ghi hoặc cảnh báo hành vi với lịch sử phát lại các phiên ghi video
- Bắt và xem hoạt động gian lận trong thời gian thực với các cảnh báo vi phạm tức thì và phát lại phiên trực tiếp
- Sử dụng các dấu vết kiểm tra được tạo để điều tra và khám phá các xu hướng trong hoạt động đáng ngờ
- Xem các báo cáo phân tích và đánh giá rủi ro do UEBA xây dựng để hỗ trợ vạch trần gian lận nội bộ
- Thu thập bằng chứng không thể chối cãi về gian lận nội bộ cho các nhà điều tra nội bộ hoặc bên ngoài bằng cách sử dụng nhật ký và bản ghi
Các tính năng tạo nên sức mạnh cho Teramind

Báo cáo kinh doanh thông minh
Xem dữ liệu hoạt động chính và báo cáo đa cấp trong Bảng điều khiển nghiệp vụ thông minh trực quan của Teramind giúp đơn giản hóa dữ liệu và phân tích phức tạp, đồng thời trình bày chúng dưới dạng biểu đồ, đồ thị và bản đồ dễ đọc.

Logic quy tắc có thể viết được
Tạo các báo cáo dành riêng cho tổ chức dựa trên các hành động phản hồi và xây dựng quy tắc hoàn toàn tùy chỉnh. Thu thập bất kỳ loại số liệu hoạt động nào về từng nhân viên, phòng ban hoặc toàn bộ tổ chức.

Phân tích trường trong ứng dụng
Thu thập số liệu chi tiết về hoạt động của ứng dụng web và thiết bị đầu cuối chi tiết cách nhân viên sử dụng và điều hướng các trường riêng lẻ và dữ liệu cấp trường. Giám sát chặt chẽ hoạt động của từng trường để bảo vệ dữ liệu chứa trong đó.

Chụp ảnh màn hình trực tiếp và được ghi lại
Xem các hành động của người dùng khi chúng đang diễn ra hoặc sau khi chúng xảy ra với các bản ghi phiên chất lượng video có thể được sử dụng để xem xét sự kiện bảo mật hoặc tuân thủ hoặc được sử dụng để phân tích các hành vi năng suất.

Quy tắc thông minh & Cảnh báo tự động
Quản lý hoạt động để giữ cho nhân viên tuân thủ, an toàn và làm việc hiệu quả bằng cách sử dụng công cụ Cảnh báo và Quy tắc thông minh có khả năng tùy chỉnh cao. Tự động phản hồi để cảnh báo, chặn hoặc khóa người dùng khi phát hiện vi phạm quy tắc.

Điều khiển máy tính từ xa
Ngăn chặn các mối đe dọa nội bộ và hoạt động độc hại ngay lập tức bằng cách kiểm soát máy từ xa hoặc bằng cách vô hiệu hóa bàn phím và chuột trong một phiên được giám sát. Sử dụng cùng một công cụ để tiến hành đào tạo thực hành trong phiên.

OCR
Thực hiện tìm kiếm tốc độ cao dữ liệu có cấu trúc và không có cấu trúc để tìm hoạt động độc hại, không an toàn và không tuân thủ trong bất kỳ phiên được ghi nào bằng Nhận dạng ký tự quang học hoặc OCR.

Giám sát ứng dụng & trang web
Giám sát việc sử dụng internet, bao gồm tải lên tệp, truy cập trang web và sử dụng phương tiện truyền thông xã hội để phát hiện các hành vi cho thấy các mối đe dọa dữ liệu, hoạt động không tuân thủ chung và để hạn chế sử dụng các trang web gây mất tập trung.

Giám sát Email
Bảo vệ chống lừa đảo trực tuyến và những nội gián vô tình và độc hại bằng cách theo dõi việc sử dụng email. Chặn các email đáng ngờ, ngăn tải xuống tệp đính kèm email và theo dõi hoạt động vận chuyển email bằng Teramind.

Theo dõi truyền tệp
Giám sát tất cả hoạt động của tệp bao gồm các hoạt động tạo, xóa, truy cập, ghi và chuyển để bảo mật và tuân thủ tốt hơn. Giữ dữ liệu an toàn bằng cách chặn chia sẻ tệp không được bảo vệ hoặc hạn chế truy cập hoàn toàn.

Giám sát tin nhắn tức thì
Theo dõi các rủi ro đối với dữ liệu, năng suất và các hành vi tuân thủ, cũng như sự gắn kết và tình cảm của nhân viên với tính năng giám sát tin nhắn tức thì. Đặt các điều khiển giám sát và giới hạn nội dung được chia sẻ trên các nền tảng nhắn tin.

Trình ghi bàn phím
Luôn được cảnh báo về tất cả các hoạt động của bàn phím, bao gồm các lệnh sao chép+dán và các mục nhập trên bàn phím hiển thị hoặc ẩn. Dữ liệu hoạt động của bàn phím cung cấp thông tin phân tích hành vi năng suất đồng thời phát hiện hoạt động ẩn, độc hại.

Theo dõi tài liệu đã in
Theo dõi tất cả các tài liệu đã in, thông qua máy in vật lý hoặc PDF, cho mục đích kiểm tra tuân thủ và ghi nhật ký bảo mật. Xem những gì đang được in và chặn in các tài liệu nhạy cảm hoặc bí mật.

Giám sát cuộc họp trực tuyến
Giữ cho các phiên và cuộc họp cộng tác trực tuyến đi đúng hướng, đồng thời đánh giá mức độ tương tác và tham gia của nhân viên thông qua giám sát cuộc họp trực tuyến, cung cấp cái nhìn về các phiên hội nghị truyền hình của nhân viên.
Khám phá phát hiện gian lận nội bộ
Gian lận nội bộ là gì?
Gian lận nội bộ xảy ra khi một người nội gián ác ý, cho dù họ là giám đốc điều hành, người quản lý, nhân viên, nhà thầu, nhà cung cấp hoặc đối tác sử dụng quyền truy cập của họ để thực hiện hành vi sai trái dữ liệu có chủ ý vì lợi ích cá nhân hoặc để thực hiện thêm hoạt động tội phạm. Các hoạt động nội gián gian lận bao gồm xử lý sai dữ liệu, đánh cắp thông tin khách hàng và khách hàng để tổ chức tội phạm nhận dạng hoặc đánh cắp tài sản trí tuệ của một tổ chức.
Gian lận nội bộ ảnh hưởng đến tất cả các ngành và phổ biến nhất trong các lĩnh vực xử lý thông tin cá nhân và có tỷ lệ giao dịch cao như tài chính ngân hàng, y tế, thương mại điện tử và tổ chức từ thiện.
Gian lận nội bộ xảy ra như thế nào?
Lừa đảo nội bộ xảy ra khi ai đó có quyền truy cập vào dữ liệu của tổ chức sử dụng quyền truy cập của họ để lừa đảo tổ chức, khách hàng của tổ chức hoặc cả hai. Gian lận nội bộ thường được tiến hành trong khoảng thời gian vài tháng hoặc vài năm, trong một loạt các vi phạm nhỏ hầu như không được chú ý cho đến khi tiến hành kiểm tra kỹ lưỡng các hoạt động.
Nó có thể đơn giản như sử dụng thẻ tín dụng của công ty để mua hàng cá nhân hoặc phức tạp như đánh cắp thông tin nhận dạng cá nhân của khách hàng để cung cấp cho một kế hoạch đánh cắp danh tính.
Những mối đe dọa nào xảy ra khi có gian lận nội bộ?
Gian lận nội bộ có thể dẫn đến tổn thất tài chính, thiệt hại về uy tín và mất lòng tin của khách hàng, cùng với các hình phạt và tiền phạt do không tuân thủ các yêu cầu bảo vệ dữ liệu.
Làm sao để phát hiện gian lận nội bộ?
Mặc dù việc phát hiện gian lận nội gián ngày càng trở nên khó khăn trong môi trường kỹ thuật số ngày nay, nhưng các bộ phận chống gian lận và bảo mật CNTT có thể tận dụng các công nghệ hiện đại để tăng cường khả năng phát hiện gian lận nội gián của họ.
Phát hiện gian lận nội bộ đòi hỏi phải liên tục ghi nhật ký, giám sát và kiểm tra các hành động của nhân viên, cho phép các chuyên gia bảo mật và chống gian lận phát hiện và điều tra các hoạt động đáng ngờ có thể dẫn đến phát hiện gian lận sớm. Quá trình này có thể được tự động hóa bằng cách sử dụng máy học AI.
Hãy bắt đầu sử dụng Teramind
Bảo vệ dữ liệu của bạn, nâng cao năng suất
và quản lý việc tuân thủ với Teramind.